I contenuti su rischio strategico e audit hanno natura informativa generale e non sostituiscono analisi dedicate o pareri professionali personalizzati.
Analisi congiunta di piano industriale e rischi strategici
Piano

Lettura piani

Partiamo da una confessione: per anni abbiamo trattato il piano industriale come un documento a parte rispetto alle mappe di rischio. Con la metodologia Iocatmiekadrisa, invece, lo mettiamo al centro. Rileggiamo obiettivi, tempistiche e dipendenze critiche con la nostra Griglia di Coerenza Strategica, chiedendoci quali scelte potrebbero incrinarsi e dove i controlli esistenti non sono progettati per intercettare certe vulnerabilità. Questo primo passo non è un esercizio formale, ma la base per discutere davvero di rischio strategico.

Workshop strutturato su scenari di rischio strategico
Workshop

Confronto guidato

Ci siamo accorti che molte criticità emergono solo quando le funzioni si parlano senza filtri e con domande precise. Per questo il metodo prevede workshop strutturati, in cui audit, risk management, pianificazione e altre funzioni chiave lavorano insieme sugli stessi scenari. Non cerchiamo consenso artificiale, ma divergenze motivate. Il formato Tavolo di Coerenza aiuta a far emergere assunti impliciti, conflitti tra obiettivi e zone grigie che nei documenti ufficiali restano spesso invisibili.
Analisi dati a supporto della mappa dei rischi
Scenari

Scenari dati

Non crediamo in modelli che promettono di prevedere il futuro, ma in scenari ragionati che mettono alla prova le scelte del presente. Usiamo i dati già disponibili per costruire alcune traiettorie plausibili e verifichiamo come queste incidono sui rischi strategici individuati. Questo passaggio collega numeri e narrazione, riducendo la dipendenza da impressioni soggettive e offrendo ad audit e vertice una base più solida per discutere le priorità di controllo.
Presentazione al consiglio della sintesi critica sui rischi
Report

Sintesi critica

Alla fine, sappiamo che tutto si gioca in poche pagine e in poco tempo di discussione. La metodologia culmina in una Sintesi Critica per il Vertice, pensata per i comitati e per la funzione audit. Qui colleghiamo rischi strategici, decisioni chiave e possibili aree di approfondimento, indicando sempre ipotesi, limiti e margini di incertezza. Non offriamo conclusioni definitive, ma un quadro che permette al vertice di interrogare il rischio con maggiore lucidità e alla funzione audit di pianificare in modo più consapevole.

Il quadro generale del nostro metodo

Per anni abbiamo visto il rischio strategico rimanere ai margini dei framework esistenti, come un’etichetta aggiuntiva senza un vero processo dedicato. Con la metodologia Iocatmiekadrisa abbiamo scelto di costruire un percorso esplicito che parte dall’identificazione strutturata dei rischi legati al piano, passa per la loro prioritizzazione, valuta la robustezza dei controlli e arriva fino all’allineamento con le decisioni del vertice. Ogni fase è collegata alla precedente e alla successiva, così che audit, risk management e governance possano seguire il filo logico dell’analisi senza perdersi in salti concettuali o scorciatoie rassicuranti.

Identificazione dei rischi connessi al piano

In questa fase mettiamo sul tavolo i documenti che contano davvero: piano industriale, principali iniziative strategiche, quadro di rischio esistente, struttura di governance e ruoli delle funzioni di controllo. Utilizziamo la Griglia di Coerenza Strategica per far emergere, in modo sistematico, i rischi legati a obiettivi, tempistiche, dipendenze critiche, alleanze, capacità interne e contesto esterno. Non ci limitiamo a elencare minacce generiche, ma cerchiamo il punto di contatto tra scelte di direzione e possibili punti di rottura. Il risultato è una prima mappa di rischi strategici che rende visibili anche le zone grigie spesso relegate a note a margine.

Mappa iniziale rischi

Elenco strutturato dei rischi legati al piano, distinto da quelli puramente operativi o di processo.

Perimetro informativo

Chiarezza su documenti, assunti e confini informativi utilizzati nella fase di identificazione.

Prioritizzazione e criteri di valutazione

Una volta identificati i rischi strategici, dobbiamo capire quali meritano attenzione prioritaria. Qui valutiamo impatto potenziale sugli obiettivi, probabilità ragionata di manifestazione e livello di preparazione organizzativa. Non trasformiamo tutto in un numero unico, ma utilizziamo scale qualitative supportate da esempi concreti e da confronti tra funzioni. Questo ci permette di distinguere tra rischi che richiedono monitoraggio, rischi che richiedono azioni mirate e rischi che vanno portati direttamente all’attenzione del vertice, evitando matrici colorate che non guidano decisioni reali.

Cluster di priorità

Classificazione dei rischi in cluster decisionali, con indicazione delle priorità di analisi.

Criteri condivisi

Esplicitazione dei criteri usati per valutare impatto, probabilità e preparazione.

Valutazione dei controlli rispetto ai rischi

Qui entriamo nel cuore del collegamento tra rischio strategico e sistemi di controllo. Per ciascun rischio prioritario analizziamo quali controlli, processi o presidi di governance sono già in atto, quanto sono coerenti con la natura del rischio e dove presentano lacune o ridondanze. Utilizziamo sia informazioni documentali sia quanto emerso nei workshop, costruendo una vista che collega rischi, controlli e responsabilità. L’obiettivo non è riscrivere l’intero sistema di controllo interno, ma evidenziare quali leve hanno davvero un effetto sui rischi strategici e quali, invece, restano scollegate dalle decisioni di lungo periodo.

Matrice rischi-controlli

Mappa dei collegamenti tra rischi strategici e controlli esistenti, con evidenza delle lacune.

Spunti per audit

Suggerimenti di approfondimento per audit interno e funzioni di controllo competenti.

Allineamento con decisioni e piani di audit

Nell’ultima fase riportiamo tutto al livello delle decisioni. La metodologia prevede una Sintesi Critica che collega rischi strategici, priorità di controllo e possibili impatti sulle principali scelte del piano industriale. Prepariamo materiali pensati per il consiglio e per i comitati, con un linguaggio sobrio ma diretto, e definiamo insieme ad audit e management come integrare i risultati nei piani di lavoro e nei momenti chiave del ciclo strategico. In alcuni casi, concordiamo anche punti di rilettura periodica, così che la valutazione non resti un’istantanea isolata ma accompagni l’evoluzione del piano nel tempo.

Sintesi per decisioni

Report sintetico per vertice e audit, con rischi e controlli collegati alle decisioni chiave.

Punti di follow up

Indicazione di possibili momenti di follow up lungo il ciclo strategico, se ritenuti utili.

Le fasi operative del percorso metodologico

Se dovessimo riassumere il metodo in poche tappe, diremmo che alterna momenti di confronto diretto con il management a fasi di analisi più silenziosa, per poi tornare ai vertici con una sintesi che può essere davvero discussa.

Workshop di avvio e definizione del perimetro

Il percorso inizia con una serie di incontri mirati in cui, parlando come se fossimo parte della tua organizzazione, mettiamo in fila obiettivi, piani e preoccupazioni non dette. Organizziamo workshop con le funzioni chiave, utilizzando il formato Tavolo di Coerenza per far emergere percezioni, assunti impliciti e divergenze sui rischi strategici. In questa fase raccogliamo documenti, definiamo il perimetro dell’analisi, concordiamo le regole del gioco sulla riservatezza e chiarifichiamo cosa il metodo potrà effettivamente coprire. L’obiettivo non è ancora produrre una mappa definitiva, ma costruire una base condivisa e tracciabile su cui poggeranno le fasi successive.

Analisi, scenari e costruzione della mappa

Una volta raccolte le informazioni e le percezioni iniziali, passiamo all’analisi strutturata. Applichiamo la Griglia di Coerenza Strategica al piano industriale e alle iniziative collegate, integriamo i risultati con dati già disponibili e costruiamo scenari ragionati che mettono alla prova le ipotesi di fondo. In parallelo, avviamo un lavoro di sintesi progressiva, annotando ipotesi, limiti e alternative considerate, così che ogni conclusione sia collegata a un percorso logico verificabile. Questa fase è spesso meno visibile dall’esterno, ma è quella che dà spessore alla valutazione dei rischi strategici e prepara materiali utili per audit e vertice.

Presentazione, confronto e possibili riletture

Con la mappa dei rischi strategici e dei controlli collegati, prepariamo la Sintesi Critica per il Vertice e per la funzione audit, calibrata sul tempo effettivamente disponibile nei comitati. Presentiamo i risultati in sessioni dedicate, lasciando spazio a domande e obiezioni, e concordiamo eventuali approfondimenti o momenti di follow up. Il nostro ruolo qui è quello di facilitatore critico: difendiamo la coerenza del metodo, ma restiamo aperti a rivedere alcune conclusioni alla luce di elementi nuovi. Alla fine, l’organizzazione dispone di un quadro strutturato che può usare come riferimento nei successivi cicli di pianificazione e di audit.

Follow up selettivo e apprendimento

Dopo la fase di presentazione e confronto, non imponiamo un presidio continuo, ma proponiamo di definire insieme se e quando effettuare riletture mirate della valutazione. In questi momenti verifichiamo se alcuni rischi si sono materializzati, se ne sono emersi di nuovi o se i controlli hanno funzionato come previsto. Questo passaggio permette di trasformare la metodologia in un riferimento vivo, che accompagna le decisioni nel tempo senza appesantire l’organizzazione con rituali inutili.

Benefici concreti di un metodo disciplinato

Noi, se fossimo al tuo posto, ci chiederemmo subito a cosa serve davvero un’altra metodologia di valutazione dei rischi strategici. La risposta, per come l’abbiamo costruita, è semplice: a trasformare discussioni spesso generiche in un percorso strutturato che collega piano industriale, governance e audit interno. Il metodo Iocatmiekadrisa parte dagli obiettivi a 3–5 anni, li attraversa con una griglia di coerenza, li mette alla prova con scenari ragionati e li restituisce in una forma leggibile per comitati e funzioni operative. Il risultato non è una promessa di esiti, ma una maggiore chiarezza su dove il rischio strategico è stato davvero discusso, dove restano zone grigie e come queste informazioni possono tradursi in priorità concrete per i piani di audit e le scelte di controllo.

1

Priorità chiare sui rischi strategici critici

Partendo dal piano industriale, la nostra metodologia ti aiuta a distinguere i rischi davvero strategici dal rumore di fondo, così da concentrare tempo e risorse sulle vulnerabilità che possono piegare gli obiettivi a 3–5 anni e non solo rallentare i processi operativi.

2

Piani di audit più coerenti e mirati

Colleghiamo in modo esplicito rischi strategici, operativi e di conformità, permettendo alla funzione audit di costruire piani più coerenti con le decisioni chiave, riducendo sovrapposizioni e vuoti di controllo lungo il ciclo strategico.

3

Decisioni del vertice più informate

Attraverso scenari ragionati e workshop guidati, la metodologia rende più visibili assunti, dipendenze critiche e limiti informativi, aiutando il vertice a discutere il rischio strategico su basi tracciabili e non solo su percezioni del momento.

4

Allineamento continuo con l’orizzonte strategico

La struttura modulare del metodo consente di aggiornare nel tempo la mappa dei rischi strategici, trasformando la valutazione iniziale in un riferimento vivo per audit, risk management e governance, senza ripartire ogni volta da zero.

5

Maggiore solidità del confronto interno

Integrando analisi qualitative e dati già disponibili, il metodo riduce la dipendenza da singole opinioni, rendendo più solido il dialogo tra funzioni e facilitando il confronto critico su priorità, tempistiche e scelte di controllo.

Quadro integrato

Quando raccontiamo il nostro metodo, preferiamo partire dal modo in cui dialoga con i framework di gestione del rischio già presenti in azienda. In pratica, utilizziamo le strutture esistenti come ossatura, senza imporre un modello parallelo. La nostra Griglia di Coerenza Strategica si sovrappone alle categorie di rischio già adottate, aiutando a distinguere tra eventi che impattano soprattutto i processi e quelli che mettono in discussione obiettivi, tempistiche o dipendenze critiche del piano. Questo consente di mantenere la familiarità con il linguaggio corrente, introducendo però una lente specifica sul rischio strategico.
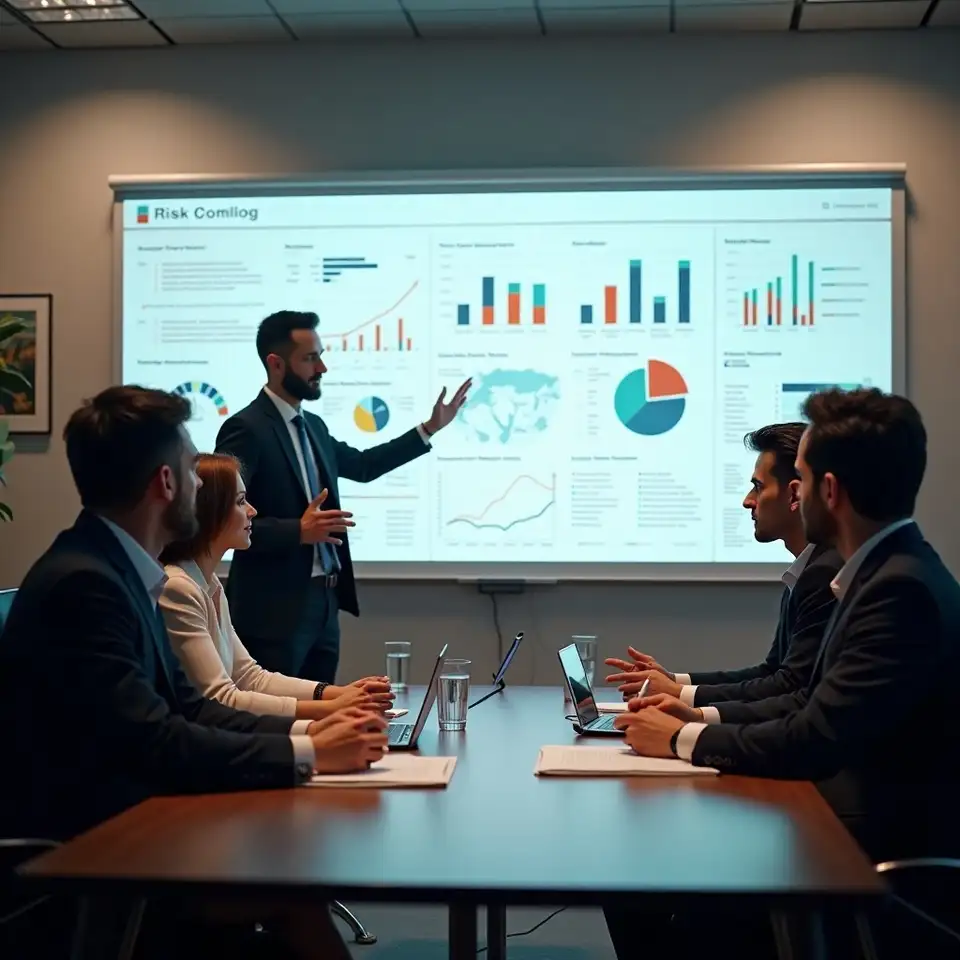
Schema metodologico discusso in riunione di governance
Team che collega rischi strategici e controlli esistenti

Principi di controllo

Molte imprese si rifanno a principi consolidati di controllo interno e gestione del rischio, ma faticano a tradurli quando entrano in gioco scelte di lungo periodo. Il nostro metodo utilizza questi riferimenti come bussola, senza replicarne la terminologia in modo pedissequo. Invece di creare nuove tassonomie, mappiamo i rischi strategici sui pilastri già noti, esplicitando dove le decisioni di vertice modificano il profilo di rischio e dove i controlli esistenti non sono progettati per intercettare certe vulnerabilità. Così il collegamento tra quadro teorico e pratica aziendale diventa più lineare.

Ruoli e responsabilità

Nel progettare la metodologia abbiamo scelto di restare compatibili con gli approcci basati su processi e sulle tre linee di difesa, perché sappiamo che sono ormai radicati in molte organizzazioni. Inseriamo la valutazione del rischio strategico in questo schema, chiarendo quali responsabilità restano al management, quali ricadono su risk management e quali sull’audit interno. Questo evita che il nostro intervento crei sovrapposizioni e permette di usare i risultati come input per piani, report e attività già regolamentate, senza dover ripensare l’intero sistema di governance.

Rendicontazione esterna

Il metodo Iocatmiekadrisa è pensato anche per dialogare con le esigenze di rendicontazione verso l’esterno, soprattutto quando i rischi strategici hanno impatti potenziali su continuità, sostenibilità o reputazione. Non sostituiamo gli obblighi informativi, ma aiutiamo a chiarire quali rischi emersi dalla valutazione potrebbero richiedere una descrizione più articolata nei documenti ufficiali. In questo modo, il lavoro svolto non resta confinato in un report interno, ma può alimentare in modo coerente le comunicazioni verso stakeholder, sempre nel rispetto delle scelte del vertice.